Przejdź do treści głównej
logo2.png


Polski system klasy SIEM / SOAR z elementami EDR / XDR

Pełna ochrona infrastruktury IT / IOT /OT

Sprawdź co oferuje iS Sec

Co oferuje iS Sec

Analizujemy zagrożenia i zwalczamy je
w czasie rzeczywistym
Wykryte zagrożenia

Niebezpieczna wiadomość e-mail
Przekroczenie zasobów CPU / RAM / Dysku
Znana podatność CVE w systemie
Złośliwy adres URL lub IP
Zaawansowana anomalia behawioralna (UEBA)
Taktyka / technika z matrycy MITRE ATT&CK
Próba eskalacji uprawnień i masowe logowania
Podejrzenie wycieku danych lub ataku DDoS
Wykrycie złośliwego pliku / malware (Hash MD5)

Reakcja w czasie rzeczywistym

Kwarantanna niebezpiecznej wiadomości e-mail
Blokada adresu IP na zaporze
Wysyłanie alertu e-mail / SMS / Help-desk
Automatyczne zatrzymanie zadań w tle
Pełna izolacja zainfekowanego hosta z sieci
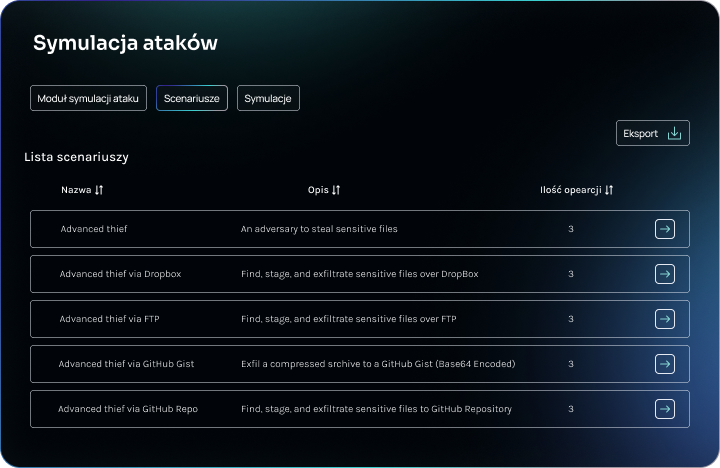
Uruchomienie wieloetapowego Playbooka reakcji
Automatyczne odwołanie uprawnień / Blokada konta użytkownika
Wykonanie zrzutu pamięci i zatrzymanie procesu
Wyłączenie portu / zmiana statusu interfejsu
Moduły iS Sec

Bezpieczeństwo to kwestia czasu. Bądź szybszy od zagrożeń.
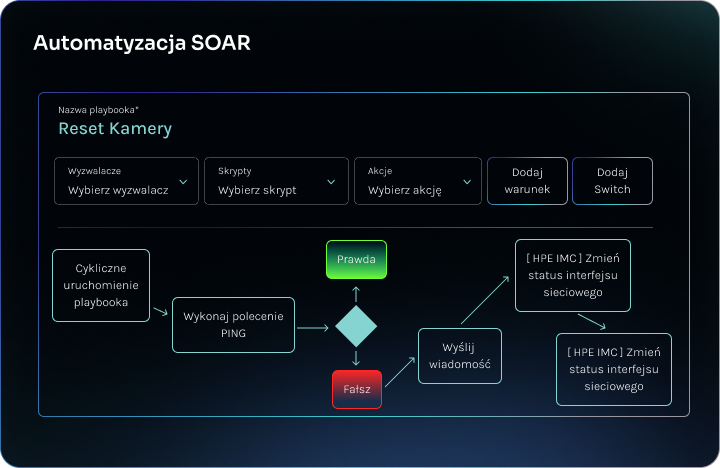
SOAR
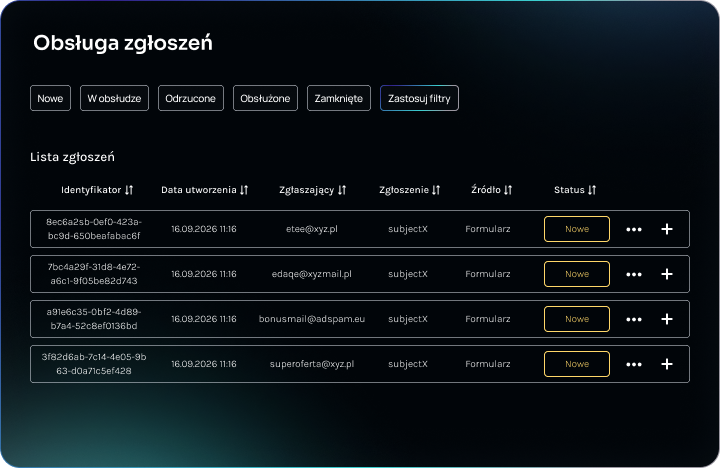
Cyberbezpieczeństwo na cyfrowym tempomacie. Zamiast ręcznie gasić każdy pożar w sieci, pozwól systemowi działać za Ciebie – moduł sam wykryje zagrożenie i natychmiast wykona odpowiednią procedurę, np. odetnie zainfekowany komputer od sieci, zablokuje podejrzanego e-maila czy zamknie ruch na firewallu. Ty zyskujesz intuicyjne, graficzne schematy działań (playbooki), przejrzystą listę incydentów i pewność, że żaden problem nie zostanie bez reakcji
Funkcje iS Sec

Jedna platforma. Pełna kontrola

Nasza platforma łączy monitoring infrastruktury, analizę logów, EDR/XDR, automatyzację SOAR oraz analizę AI w jednym środowisku operacyjnym. Zamiast wielu rozproszonych narzędzi otrzymujesz centralne centrum dowodzenia cyberbezpieczeństwem.

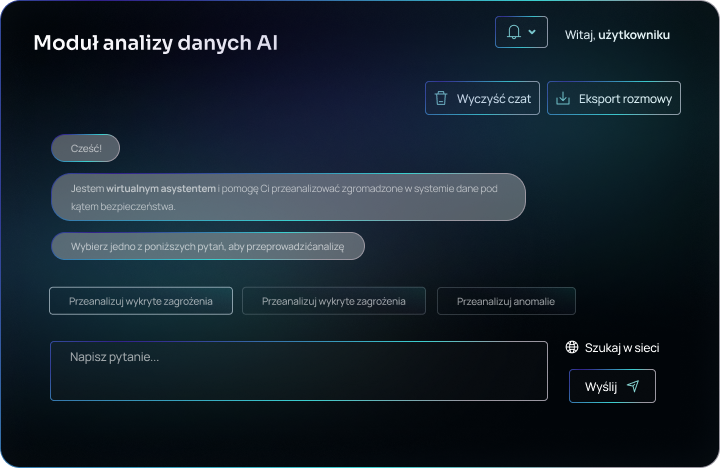
AI wspierające analityków

Sztuczna inteligencja analizuje incydenty, szacuje ryzyko, wykrywa anomalie i rekomenduje działania naprawcze.

Centralizacja bezpieczeństwa

Zarządzaj monitoringiem, incydentami, podatnościami, logami i reakcją na zagrożenia z jednego panelu administracyjnego.

Reakcja w czasie rzeczywistym

Automatyczna izolacja hostów, uruchamianie skryptów naprawczych oraz inteligentne alertowanie minimalizują czas reakcji na zagrożenia.

IoT / OT

Integracja z MITRE ATT&CK oraz zewnętrznymi źródłami Threat Intelligence zapewnia pełny obraz aktywnych technik ataku.

Pełna integracja z obecną infrastrukturą

Platforma obsługuje środowiska Windows, Linux, macOS, urządzenia sieciowe.

Referencje
Powiat Limanowski
Limanowski.png
Gmina Biała-Piska
Biała-Piska.png
Powiat Wrocławski
Wrocław.png
Gmina Piła
Piła.png
Gmina Miejska-Ostróda
Miejska-Ostróda.png
Gmina Cieszanów
Cieszanów.png
Powiat Zgorzelecki
Zgorzelski.png
Gmina Krynica-Zdrój
Krynica-Zdrój.png
Gmina Horyniec-Zdrój
Horyniec-Zdrój.png
Starostwo Powiatowe Miechów
Miechowski.png
Powiat Tczewski
Tczewski.png
Starostwo Powiatowe w Brzozowie
Brzozowski.png
Powiat Biłgorajski
Biłgorajski.png
Starostwo Powiatowe we Włoszczowie
Włoszczowski.png
Gmina Marklowice
Marklowice.png
Miasto Bielsko-Biała
Bielsko-Biała.png
Gmina Miasta Krosno
Krosno.png

Zabezpieczamy ponad 100 jednostek samorządu terytorialnego – gminy, powiaty i starostwa powiatowe

iS Sec zabezpiecza infrastruktury sieciowe przed niepożądanym i nieprawidłowym działaniem urządzeń, systemów operacyjnych oraz oprogramowania.

iS Sec w pigułce

Kompletne centrum operacji cyberbezpieczeństwa

Monitoring

Pełna widoczność infrastruktury IT dzięki monitoringowi, analizie logów oraz automatycznej inwentaryzacji zasobów.

Wykrywanie

Zaawansowana detekcja zagrożeń oparta na EDR/XDR, UEBA, Threat Intelligence i analizie AI.

Szybka reakcja

Automatyczna reakcja SOAR, izolacja hostów, eskalacja incydentów oraz integracja z Help-Desk.

iS Sec vs. SIEM

Dlaczego warto wybrać iS Sec

Nasza platforma łączy monitoring infrastruktury, analizę logów, EDR/XDR, automatyzację SOAR oraz analizę AI w jednym środowisku operacyjnym. Zamiast wielu rozproszonych narzędzi otrzymujesz centrum dowodzenia cyberbezpieczeństwem.

Źródła danych
Normalizacja
Korelacja
AI / NLP / LLM
Incydent
  • SIEM
  • EDR
  • Firewall
  • Aplikacje
  • Chmura

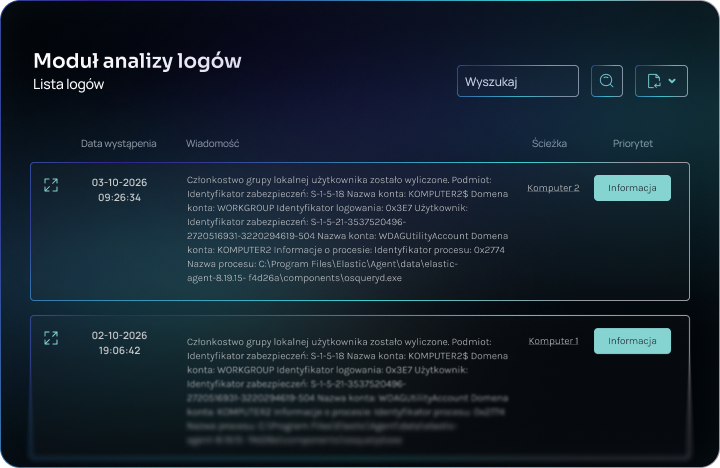
Podgląd logów

Priorytet
DNS Queries To Suspicious Geographic Locations
Niski
Analizują zapytania do serwerów DNS znajdujących się w nietypowych krajach w stosunku do standardowego ruchu organizacji, mogących wskazywać na działania związane z malwarem lub wyciekiem danych.
Potetnial Device-Based DDoS Behavior
Wysoki
Suspicious System Activity
Średni
26%

Poziom ryzyka